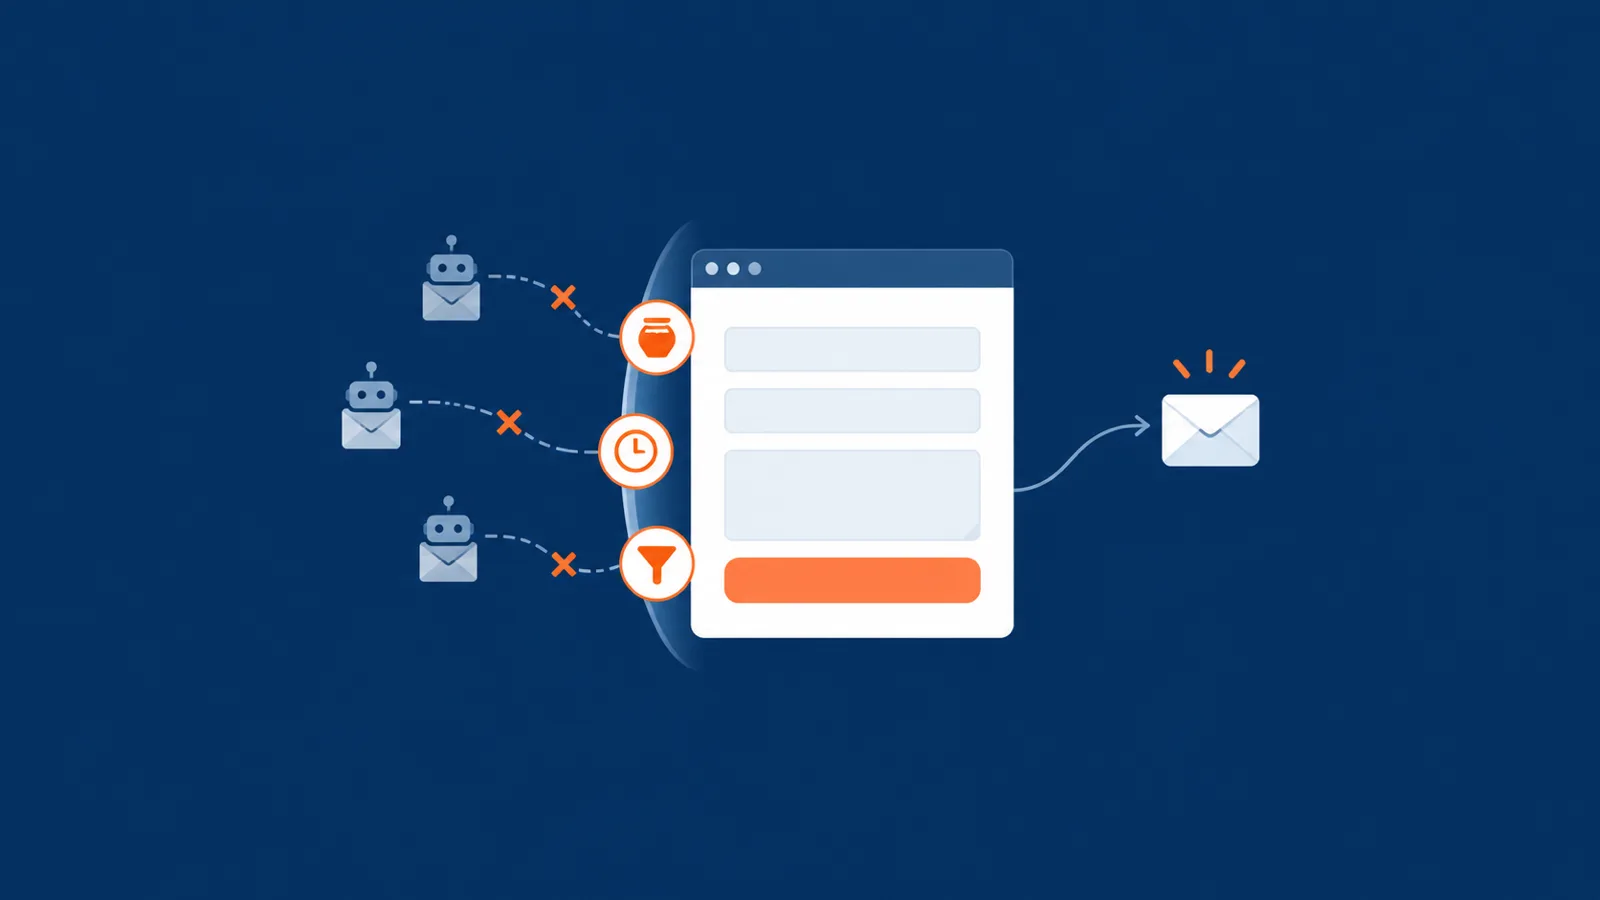
Kontaktformular-Spam stoppen Sie am zuverlässigsten mit drei unsichtbaren Fallen: einem Honeypot-Feld, einer Zeitsperre und einem Inhaltsfilter. Bots tappen hinein, echte Besucher merken davon nichts – ein Bilderrätsel braucht es dafür in den meisten Fällen nicht. Elementor Pro, Contact Form 7 und WPForms bringen diese Fallen entweder schon mit oder bekommen sie per Erweiterung.
Warum bekomme ich so viel Spam über mein Kontaktformular?
Weil automatisierte Programme das Netz rund um die Uhr nach Formularen durchsuchen, jedes Feld ausfüllen und abschicken. Typisch sind Krypto-Angebote, Werbung für Suchmaschinenoptimierung, Links zu dubiosen Shops oder Phishing-Versuche. Mit der Größe Ihrer Seite hat das nichts zu tun: WordPress-Formulare sehen technisch überall ähnlich aus und sind leicht automatisch zu finden.
Das eigentliche Problem ist nicht der Ärger, sondern das Risiko: Zwischen all den Werbemails geht die eine echte Kundenanfrage schnell unter.
Wie funktionieren Honeypot, Zeitsperre und Inhaltsfilter?
Alle drei nutzen aus, dass sich Bots anders verhalten als Menschen. Keine der Fallen verlangt von Ihren Besuchern etwas.
Falle 1: der Honeypot
Ein Honeypot („Honigtopf“) ist ein zusätzliches Formularfeld, das für Menschen unsichtbar ist. Bots lesen den Quelltext und füllen sicherheitshalber jedes Feld aus – auch dieses. Ist das versteckte Feld befüllt, wird die Nachricht still aussortiert. Einfache Honeypots kennen manche Bots inzwischen, deshalb wirkt die Kombination mit den anderen beiden Fallen deutlich besser.
Falle 2: die Zeitsperre
Ein Mensch braucht für Name, E-Mail-Adresse und Nachricht mindestens einige Sekunden, ein Bot schickt oft sofort ab. Die Zeitsperre misst den Abstand zwischen Seitenaufruf und Absenden und verwirft alles, was unrealistisch schnell kommt. WPForms etwa setzt standardmäßig eine Mindestzeit von zwei Sekunden.
Falle 3: der Inhaltsfilter
Der Filter prüft, was in der Nachricht steht: viele Links, typische Spam-Begriffe, bestimmte IP-Adressen oder Absender. Das geht lokal über eine Sperrliste oder über einen Prüfdienst wie Akismet, der Einsendungen mit bekannten Spam-Mustern abgleicht.
Wie richte ich den Spamschutz in Elementor Pro ein?
Das Formular-Widget von Elementor Pro hat einen eigenen Feldtyp „Honeypot“ (siehe die Feldtypen-Übersicht von Elementor). So aktivieren Sie ihn:
- Seite mit dem Formular im Elementor-Editor öffnen und das Formular-Widget anklicken.
- Unter den Formularfeldern ein neues Feld hinzufügen.
- Als Typ „Honeypot“ wählen. Beschriftung oder Pflichtfeld sind nicht nötig – das Feld bleibt für Besucher unsichtbar.
- Speichern und eine Testanfrage abschicken, um zu prüfen, dass echte Nachrichten weiterhin ankommen.
Als Inhaltsfilter unterstützt Elementor Pro seit Version 3.19 Akismet, laut Elementor in den Abos Advanced, Expert und Agency. Zeitsperre und Link- oder Stichwortsperre ergänzen Sie mit einem Plugin wie Maspik: Es unterstützt Elementor-Formulare und bringt Honeypot, Zeitprüfung, verbotene Begriffe und eine Linkbegrenzung mit.
Was hilft gegen Spam bei Contact Form 7?
Contact Form 7 nennt in seiner eigenen Anleitung drei eingebaute Schutzmechanismen – ein Honeypot gehört nicht dazu:
- Sperrliste: Begriffe und IP-Adressen tragen Sie in WordPress unter Einstellungen › Diskussion in die Kommentar-Sperrliste ein. Contact Form 7 behandelt passende Nachrichten als Spam und stellt sie nicht zu.
- Akismet: Die Formular-Tags bekommen Zusatzoptionen, zum Beispiel
akismet:authorfür das Namensfeld undakismet:author_emailfür die E-Mail-Adresse. - Cloudflare Turnstile oder reCAPTCHA v3: Beide richten Sie unter Kontakt › Integration ein – dazu weiter unten mehr.
Honeypot und Zeitsperre kommen per Erweiterung dazu. Verbreitet ist „CF7 Apps“ (früher „Honeypot for Contact Form 7“): Es fügt ein Honeypot-Tag hinzu und kann zusätzlich prüfen, wie schnell das Formular abgeschickt wurde. Alternativ deckt Maspik auch Contact Form 7 ab.
Wie schütze ich WPForms und andere Formular-Plugins?
WPForms hat die Fallen bereits eingebaut. Im Formular-Builder unter Einstellungen › Spam Protection and Security finden Sie laut WPForms-Dokumentation einen Honeypot-basierten Schutz (standardmäßig aktiv), die Mindestzeit zum Absenden sowie einen Länder- und einen Stichwortfilter. Akismet, reCAPTCHA, hCaptcha und Cloudflare Turnstile lassen sich auch in der kostenlosen Lite-Version anbinden.
Für Gravity Forms, Fluent Forms und viele andere gibt es übergreifende Honeypot-Plugins wie WP Armour. Es setzt sein verstecktes Feld per JavaScript – Bots, die kein JavaScript ausführen, fallen auf.
Helfen Akismet und Antispam Bee gegen Formular-Spam?
Akismet ja, Antispam Bee nein. Akismet prüft Einsendungen über einen Online-Dienst und lässt sich in Elementor Pro, Contact Form 7 und WPForms anbinden. Aber: Die Formulardaten werden zur Prüfung an den Anbieter Automattic übertragen, und der kostenlose Tarif gilt nur für private Seiten und Blogs – für eine Firmenwebsite brauchen Sie einen kostenpflichtigen Plan.
Antispam Bee ist ein beliebtes, datensparsames Plugin, schützt aber nur Kommentare und Trackbacks. Laut eigener Beschreibung hilft es ausdrücklich nicht bei Formular-Plugins.
Wann ist ein unsichtbares Captcha trotzdem sinnvoll – und was gilt beim Datenschutz?
Wenn trotz Honeypot, Zeitsperre und Filter weiterhin regelmäßig automatisierter Spam ankommt. Moderne Dienste arbeiten meist unsichtbar oder mit einem einzigen Klick, ohne Ampel-Rätsel.
Meine Faustregel: Erst die unsichtbaren Fallen einschalten, dann eine Woche lang beobachten – und nur wenn danach noch regelmäßig Bot-Spam durchkommt, kommt ein Captcha-Dienst dazu.
Beim Datenschutz unterscheiden sich die Dienste deutlich:
- Google reCAPTCHA v3 bewertet Besucher im Hintergrund mit einem Punktwert. Dabei werden Daten an Google übertragen und Informationen im Browser verarbeitet; viele Datenschutzfachleute halten deshalb eine Einwilligung für nötig.
- Cloudflare Turnstile ist kostenlos und kommt ohne Bilderrätsel aus. Cloudflare sagt zu, die Daten nicht für Werbung zu nutzen; der Anbieter sitzt allerdings in den USA.
- Europäische Alternativen sind etwa Friendly Captcha aus Deutschland, das mit einem Rechenrätsel im Hintergrund arbeitet und laut Anbieter ohne Cookies auskommt, oder captcha.eu, gehostet in Österreich. Beide sind kostenpflichtig und lassen sich per Plugin in die gängigen Formulare einbinden.
Rechtlich ist neben der DSGVO in Deutschland § 25 TDDDG maßgeblich, in Österreich § 165 Abs. 3 TKG 2021: Wer Informationen auf dem Gerät der Besucher speichert oder ausliest, braucht grundsätzlich eine Einwilligung – außer es ist für den gewünschten Dienst unbedingt erforderlich. Ob ein Captcha diese Ausnahme erfüllt, wird unterschiedlich beurteilt. Der Dienst gehört in jedem Fall in Ihre Datenschutzerklärung. Mehr dazu im Beitrag Ist meine WordPress-Website DSGVO-konform? Dieser Abschnitt ist keine Rechtsberatung (Stand Oktober 2026); für Ihren konkreten Fall fragen Sie eine Anwältin oder einen Anwalt.
Warum sollte meine E-Mail-Adresse nicht im Klartext auf der Website stehen?
Weil Bots Webseiten gezielt nach E-Mail-Adressen durchsuchen. Steht Ihre Adresse lesbar im Quelltext, landet sie in Spam-Listen – und der Spam kommt am Formularschutz vorbei direkt ins Postfach. Muss die Adresse sichtbar sein, etwa im Impressum, verschleiern Sie sie im Quelltext: WordPress bringt dafür die Funktion antispambot() mit, die die Adresse in HTML-Zeichencodes umwandelt.
Was tun, wenn trotzdem Spam durchkommt?
- Herkunft prüfen: Kommt der Spam wirklich über das Formular oder direkt an Ihre Adresse? Formular-Mails erkennen Sie am gleichen Betreff und Aufbau.
- Muster sammeln: Wiederkehrende Begriffe, Links oder IP-Adressen tragen Sie in die Sperrliste ein. Bei Contact Form 7 zeigt der Mail-Tag
[_remote_ip]die IP-Adresse des Absenders. - Links im Nachrichtenfeld begrenzen: Echte Anfragen enthalten selten mehrere Links.
- Kopie an den Absender abschalten: Eine automatische Bestätigung mit dem eingegebenen Text lässt sich missbrauchen, um über Ihre Seite Spam an fremde Adressen zu verschicken.
- Nachrichten speichern: Elementor Pro speichert Einsendungen in der WordPress-Datenbank, bei Contact Form 7 übernimmt das Plugin Flamingo. So prüfen Sie, ob ein Filter versehentlich echte Anfragen aussortiert.
- Erst dann Captcha: Kommt weiterhin Bot-Spam durch, ergänzen Sie einen unsichtbaren Captcha-Dienst.
Gegen Spam, den Menschen von Hand eintippen, helfen technische Fallen nur begrenzt – hier bleibt der Inhaltsfilter das wirksamste Mittel. Und bevor Sie neue Plugins installieren: Legen Sie vorher ein Backup Ihrer WordPress-Seite an.
Häufige Fragen
Reicht ein Honeypot allein gegen Kontaktformular-Spam?
Oft fängt er schon einen großen Teil ab, aber nicht alles. Manche Bots erkennen einfache Honeypot-Felder. Zusammen mit Zeitsperre und Inhaltsfilter ist der Schutz deutlich robuster.
Braucht man für einen Honeypot eine Einwilligung im Cookie-Banner?
Ein Honeypot ist nur ein verstecktes Formularfeld auf Ihrer eigenen Seite und überträgt keine Daten an Dritte. Anders ist es bei externen Captcha- oder Prüfdiensten – die gehören in die Datenschutzerklärung und können eine Einwilligung erfordern.
Ist es besser, statt eines Formulars nur die E-Mail-Adresse anzugeben?
In der Regel nicht. Eine sichtbare Adresse wird von Bots eingesammelt, und gegen Spam direkt ins Postfach haben Sie auf der Website keine Handhabe mehr. Ein Formular mit Honeypot, Zeitsperre und Filter lässt sich dagegen gezielt absichern.
Können Spam-Filter echte Anfragen blockieren?
Ja, vor allem zu strenge Stichwortlisten oder Linksperren. Speichern Sie Einsendungen deshalb zusätzlich in WordPress und schauen Sie in den ersten Wochen regelmäßig nach, was aussortiert wurde.
Sie möchten Ihr Kontaktformular sauber einrichten lassen, ohne selbst Plugins zu testen? Das übernehme ich im Rahmen meiner Webdesign-Leistungen – schreiben Sie mir einfach über das Kontaktformular.
 Gunther Schoepf